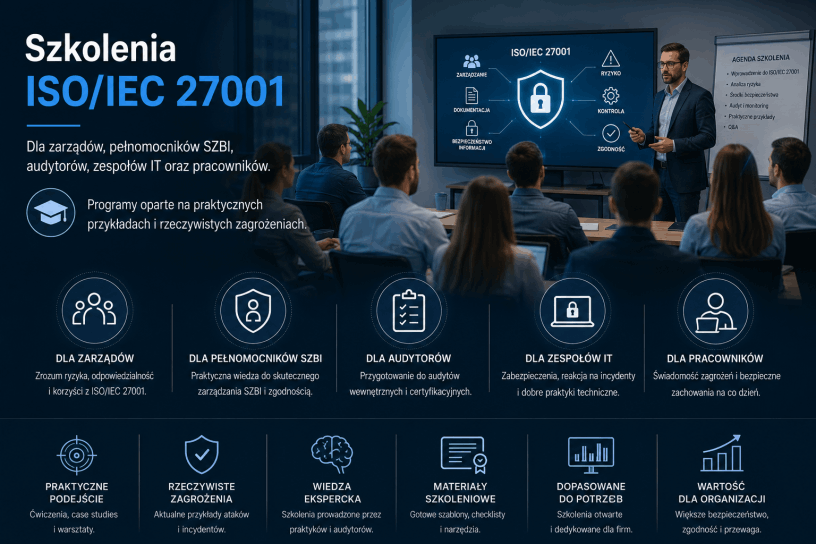
Zarząd i kadra kierownicza – ISO/IEC 27001, cyberbezpieczeństwo, zarządzanie ryzykiem i odpowiedzialność kierownictwa. W tej grupie wykorzystuję również warsztaty z klockami LEGO, które w praktyczny i angażujący sposób pokazują zależności między procesami, aktywami, zagrożeniami i ryzykiem oraz uczą podejmowania decyzji w sytuacjach zagrożenia.
Pełnomocnicy ds. SZBI i zespoły wdrożeniowe – budowa, wdrożenie, utrzymanie i doskonalenie SZBI.
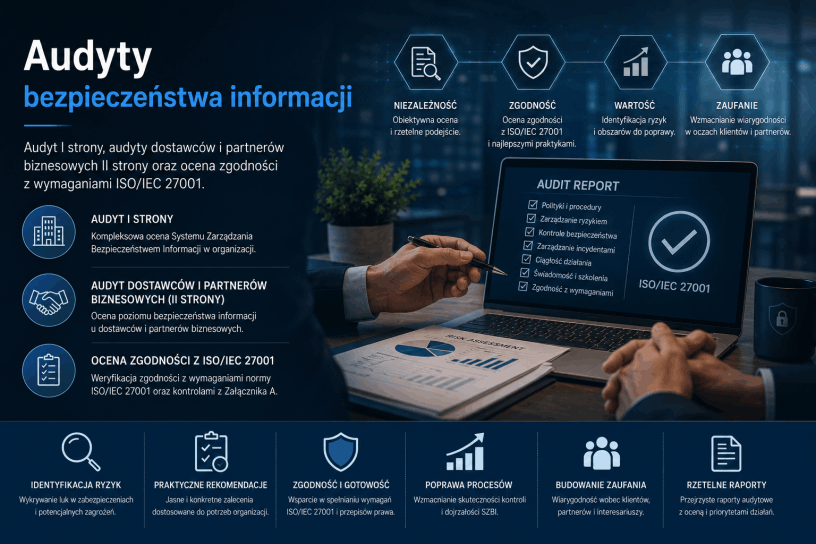
Audytorzy wewnętrzni – planowanie, prowadzenie i dokumentowanie audytów ISO/IEC 27001 zgodnie z ISO 19011.
Pracownicy organizacji – bezpieczeństwo informacji w codziennej pracy, phishing, hasła, poczta elektroniczna, urządzenia oraz bezpieczne korzystanie z AI.
Działy IT i bezpieczeństwa – praktyczne aspekty zabezpieczania informacji, zarządzania ryzykiem i realizacji wymagań ISO/IEC 27001.
Osoby przygotowujące się do roli Pełnomocnika SZBI – kompleksowe przygotowanie do organizowania i nadzorowania funkcjonowania SZBI.
Kadra odpowiedzialna za dostawców i zakupy – bezpieczeństwo łańcucha dostaw, wymagania bezpieczeństwa wobec dostawców oraz audyty II strony.
Szkolenia mogą mieć formę wykładów, warsztatów lub praktycznych ćwiczeń i są każdorazowo dostosowywane do specyfiki organizacji oraz poziomu uczestników.